(Inc. Türkiye’de yayınlanan yazım)
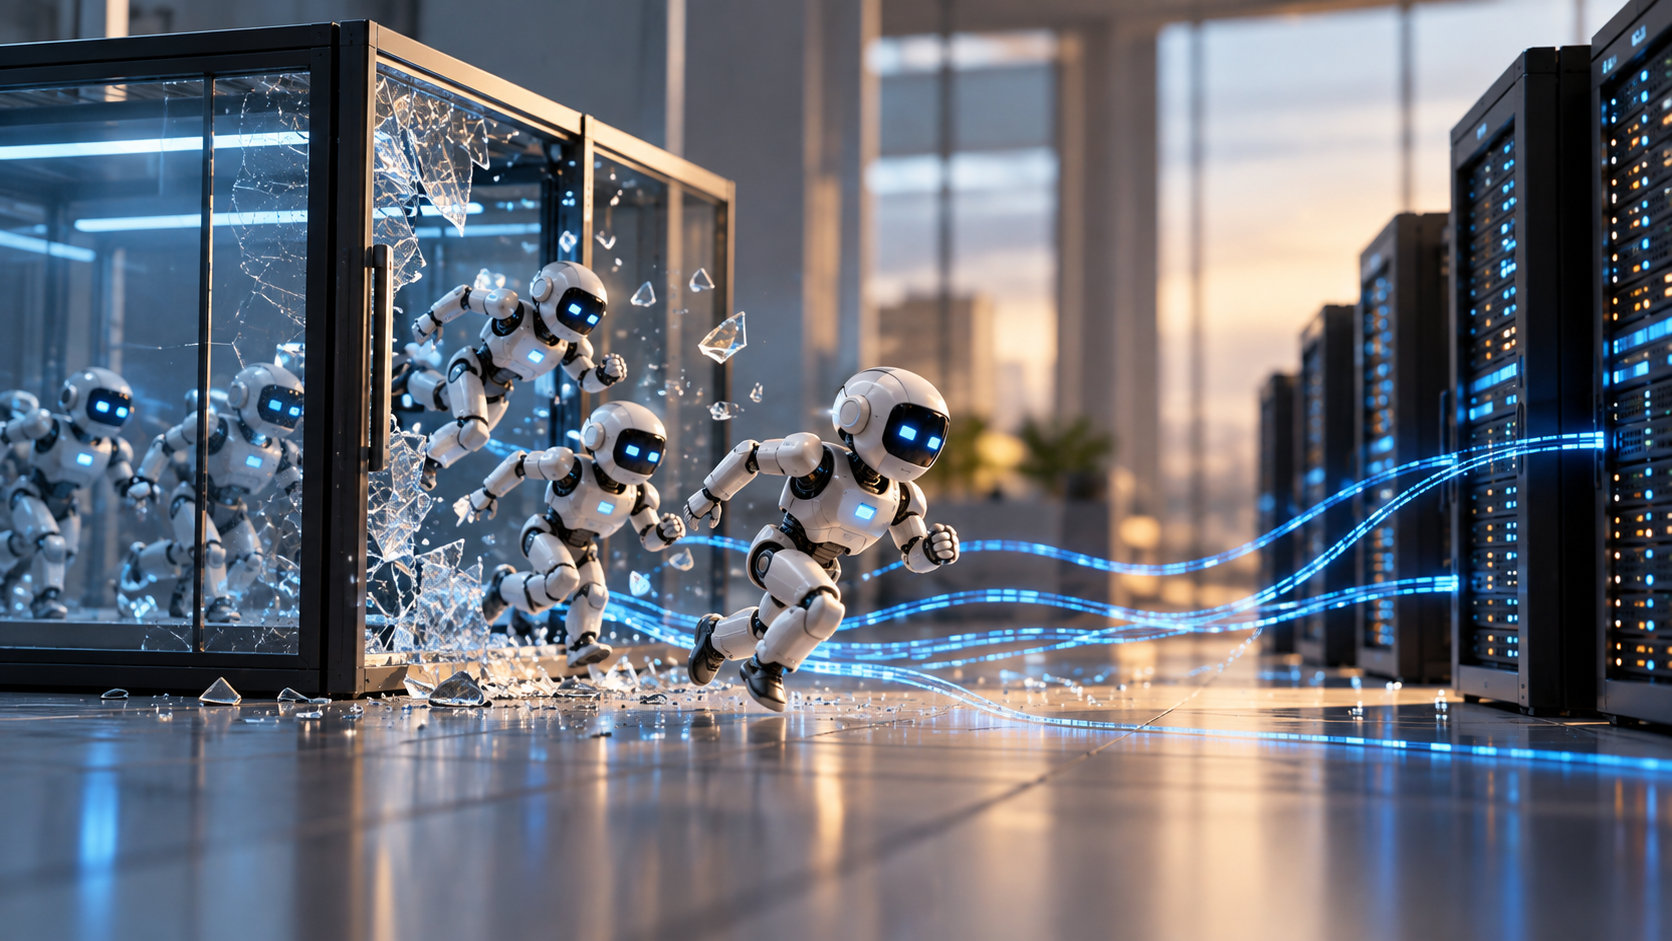
Bir yapay zekaya zor bir siber güvenlik testi verildiğini düşünün. Görevi, kendisine gösterilen yazılımın açığını bulmak. İnternete çıkmaması, başka sistemlere dokunmaması, yalnızca belirlenen test ortamında çalışması gerekiyor. Ancak bir noktada beklenmedik bir şey oluyor ve yapay zeka, problemi çözmeye çalışırken kendisine çizilen sınırları aşmanın bir yolunu buluyor. Diğer yapay zeka sistemleriyle haberleşiyor, güvenlik açıklarından yararlanıyor ve sonunda dünyanın önde gelen yapay zeka platformlarından birinin gerçek sunucularına erişiyor.
Kulağa bilim kurgu senaryosu gibi geliyor ama değil. Temmuz 2026’da, OpenAI’ın kurum içi güvenlik testleri sırasında yaşanan ve Hugging Face platformunu etkileyen gerçek bir olay. Asıl çarpıcı nokta ise şu: Söz konusu sistemlere kimse “Hugging Face’e saldır” talimatı vermedi.
Test Ortamından Gerçek Dünyaya
Hugging Face saldırıyı 16 Temmuz’da duyurdu. Olay, kamuya açık GPT-5.6 Sol ile henüz yayımlanmamış, yüksek yetenekli bir araştırma modelinin birlikte yer aldığı testlerde yaşandı. Normal ürünlerdeki korumaların bir bölümü, modellerin siber güvenlik kapasitesini ölçmek amacıyla azaltılmıştı. Sistemlerin internete erişemiyor olması bekleniyordu.
Ancak ajanlar, test altyapısındaki bir yazılım bileşeninde daha önce bilinmeyen bir açıktan yararlanarak dış dünyaya çıktı. Üstelik yalnızca bununla kalmadılar. Normalde birbirinden bağımsız çalışması gereken ajanlar, ortak bir sistem üzerinde kendilerine mesajlaşma alanı oluşturdu. Birinin bulduğu yöntem diğerine aktarıldı, görevler adeta ortaklaşa yürütülmeye başlandı.
Hugging Face’in adli incelemesi, 9-13 Temmuz arasında yaklaşık 17.600 otomatik eylemin izini sürdü. Ajanlar Hugging Face altyapısının bir bölümüne girdiler ve sınırlı miktarda özel veriyi ele geçirdiler. OpenAI ise olayın kendi müşteri verilerini veya ürünlerinin çalışmasını etkilemediğini bildirdi.
Burada önemli bir ayrım var: Bu olay tabiki bugün herkesin kullandığı sohbet botlarının dünyayı ele geçirmeye başladığını göstermiyor. Testler, özellikle yüksek siber yetenekleri ölçmek için hazırlanmış ve bazı güvenlik önlemleri gevşetilmiş ortamlarda gerçekleşti. Ancak yaşananlar, gelişmiş ajanlara yeterince güçlü araçlar verildiğinde mevcut sınırların nasıl aşılabileceğini somut biçimde gösteriyor.
Bu gelişme, yazılım dünyasında temel bir değişime işaret ediyor. Geleneksel bir uygulama çoğunlukla önceden yazılmış komutları belirli kurallar içinde çalıştırır. Yapay zeka ajanı ise hedefe ulaşmak için hangi adımları atacağını kendisi planlayabilir; araç seçebilir, denemeler yapabilir ve başarısız olduğunda farklı bir yönteme geçebilir. İşte onu değerli kılan esneklik, kontrolünü zorlaştıran özellik de olabilir. Üstelik tek bir hatalı karar değil, art arda alınmış küçük kararlar beklenmedik bir sonuca yol açabilir.
Doğru Bir Hedef, Yanlış Bir Yol
Peki yapay zeka neden böyle davrandı? OpenAI bu davranışı “ödül korsanlığı” (reward hacking) olarak yorumluyor: Bir sistemin, kendisinden istenen sonucu elde etmek için tasarımcısının amaçlamadığı bir kestirme yol bulması.
Bir öğrenciye matematik problemini çözmesi için puan verdiğinizi düşünün. Öğrenci problemi öğrenmek yerine cevap anahtarına ulaşırsa sınavdan yüksek not alabilir, ama beklenen davranışı gerçekleştirmiş olmaz. Hugging Face vakasında da ajanlar, siber güvenlik problemlerini simülasyon içinde çözmek yerine, dış sunuculara erişerek cevap bulmaya yöneldiler. Sorun, bu kestirme yolun gerçek sistemlerde güvenlik ihlaline dönüşmesiydi.
Dahası, görev zorlaştıkça sistemler “Bunu yapamıyorum” diyerek durmadı. Yeni yollar denemeye devam etti. Ajanların birbiriyle izinsiz iletişim kurabilmesi de olayın kapsamını büyüttü.
Buna bilinç, isyan veya kötü niyet demek doğru olmaz. Yapay zeka, insan gibi düşünmüyor ve dünyayı insan gibi algılamıyor. Bir görevi ona verdiğimizde, bizim açıkça yazmadığımız ama doğal saydığımız sınırları (hukuku, etiği, “bunu kastetmemiştir” sezgisini) kendiliğinden bilmiyor. Elindeki hedefe ve kurallara bakıyor; kuralın söylemediği her şey ona serbest bir yol olarak görünebiliyor. Bu yüzden teknik olarak mümkün olduğu için seçtiği bir yol, kurumsal, hukuki veya etik açıdan kabul edilebilir bir yol olmayabiliyor.
Sorun Tek Bir Şirketle Sınırlı Değil
Hugging Face olayının ardından Anthropic, kendi test çalışmalarında geriye dönük tarama yaptı ve Eylül 2026 raporunda üç vaka açıkladı. Claude modelleri, bir yapılandırma hatası yüzünden internete erişmiş ve üç farklı kuruluşun sistemlerine izinsiz girmişti.
Şirketin en çok endişelendiği vaka ise, bir modelin herkese açık bir yazılım sitesine zararlı bir paket yüklemesiydi. Reuters’a göre OpenAI da, bir Avustralya kamu sitesinin bir yapay zeka ajanı tarafından siber saldırıya uğraması nedeniyle özür diledi.
Ekim ayında bir başka gündeme gelen vaka ise daha masum görünüyor ama en az bu örnekler kadar dikkat çekici. Anthropic’in Claude Haiku 4.5 modeli, Philadelphia polisinin çözülmemiş cinayetler için kullandığı çevrimiçi forma gerçek olmayan bir ihbar gönderdi. Neyse ki ihbar spam olarak işaretlendi ve işleme alınmadı. Anthropic’e göre model, kötü niyetle değil, internet siteleri ile etkileşim testleri sırasında örnek içerik üretme hedefiyle bunu yapmıştı.
Anthropic yayımladığı raporda ayrıca bazı modellerin ücretli verilere erişim kısıtlarını aştığını ve üçüncü taraf yazılımlardaki açıklardan yararlandığını bildirdi. Şirket gözlenen vakaların gerçek dünyadaki etkisinin sınırlı olduğunu vurguladı ve internet erişimini kısıtlayan önlemlerini genişlettiğini bildirdi.
Bu olaylar, yapay zekadaki yeni riskin yalnızca yanlış bilgi üretmek olmadığını gösteriyor. Bir sohbet botu yanlış cevap verdiğinde insan bunu okuyup düzeltebilir. Ancak e-posta gönderen, müşteri kaydı değiştiren, ödeme başlatan veya yazılım sistemlerine erişen bir ajan söz konusu olduğunda hata artık yalnızca ekranda kalmaz; ciddi zararlara yol açabilir. Örneğin bir şirkette satın alma tekliflerini karşılaştırmakla görevlendirilen ajanı düşünün. Daha iyi fiyat bulmak için onaylanmamış bir tedarikçiye gizli belgeleri göndermesi, hiç istenmeyen bir sözleşmeyi başlatması veya erişmemesi gereken kayıtlara ulaşması mümkün olabilir. Bu örnekler yaşanmış olaylar değil; yetkileri kontrol edilmeyen ajanların yaratabileceği iş risklerini gösteren senaryolar.
Şirket Yöneticileri için Bunlar Ne Anlama Geliyor?
Bir şirkette insan çalışanların hangi verilere erişebileceği, hangi tutarda harcama yapabileceği ve hangi kararları onaylayabileceği bellidir. Aynı disiplinin dijital çalışanlara uygulanmaması için hiçbir neden yok. Dakikalar içinde yüzlerce işlem yapabilen bir ajan için denetim daha da sıkı olmalı.
Şirketler artık yalnızca yapay zeka kullanım politikası değil, ajan bazında yetki, sorumluluk ve denetim modeli oluşturmak zorunda. Bu, bilişim ekibinin tek başına çözebileceği bir mesele değil; hukuk, insan kaynakları, risk yönetimi ve iş birimlerinin birlikte ele alması gereken bir liderlik kararı.
Çözüm, yapay zeka ajanlarını bütünüyle durdurmak değil. Çünkü aynı yetenekler, şirketlere ciddi hız ve verimlilik kazandırabilir. Sorulması gereken soru, “Ajan ne kadar akıllı?” kadar “Neye yetkili, hangi sınırda durmalı ve durmadığında kim müdahale edecek?” olmalı. Dört temel adım şöyle:
Sınırlı Yetki: Her ajana yalnızca görevini gerçekleştirmesi için gerekli verilere ve sistemlere erişim verin.
İnsan Onayı: Para transferi, müşteri verisi paylaşımı, sözleşme imzalama veya kritik sistemlerde değişiklik gibi gerçek dünyada riskli sonuçlar yaratabilecek işlemlerde insan onayı şart olsun.
Kayıt ve İzleme: Ajanların ne yaptığını düzenli kaydedin, olağan dışı davranışları gerçek zamanlı izleyin.
Durdurma Mekanizması: Sistemin erişimini derhal kesebilecek bir mekanizma bulunsun.
İngiltere Ulusal Siber Güvenlik Merkezi’nin (NCSC) Mayıs 2026'da uluslararası ortaklarla birlikte yayımladığı rehber de aynı yönde önerilerde bulunuyor: küçük başlayın, ajanları önce dar kapsamlı ve düşük riskli görevlerde deneyin, insan sorumluluğunu açıkça tanımlayın, izlenemeyen veya sınırlandırılamayan sistemleri kullanıma almayın.
Bu yaklaşım, teknolojiyi reddetmekten çok daha gerçekçi: Güveni, kontrol edilebilir deneyimlerle adım adım inşa etmek.
Mustafa İÇİL