Şifrelerin Sonu Geliyor
(Inc. Türkiye’de yayınlanan yazım)
İnternet hayatımıza girdiğinden beri değişmeyen birkaç şeyden biri şifreler. Önce basit bir kelime seçtik. Sonra bunun güvenli olmadığı en az sekiz karakter kullanmamız gerektiği söylendi. Sonra büyük harf ekledik. Küçük harf ekledik. Rakam koyduk. Özel karakter koyduk. Daha sonra aynı şifreyi farklı yerlerde kullanmamamız gerektiğini öğrendik. Sonunda yüzlerce hesap için yüzlerce farklı, uzun ve karmaşık şifre hatırlamamız beklenen garip bir noktaya geldik. Tabii ki hatırlayamadık.
Sonra şifre yöneticileri çıktı. Şifrenin üzerine SMS ile gelen kodları ekledik. Ardından authenticator uygulamaları geldi.
Yani yaklaşık 40 yıldır kötü çalışan bir sistemi daha güvenli hale getirmek için sürekli üzerine yeni katmanlar ekliyoruz. Şimdi teknoloji dünyası sonunda farklı bir çözüm üzerinde anlaşmış görünüyor: Şifreyi tamamen ortadan kaldırmak.
Microsoft bu konuda önemli bir adım attı
Bu ay Microsoft, kurumsal kullanıcıları için önemli bir değişikliği devreye aldı. 1 Eylül 2026'dan itibaren Microsoft Entra ID kullanan şirketlerde passkey'ler, yani Türkçesiyle “geçiş anahtarları”, varsayılan kimlik doğrulama yöntemine dönüşmeye başladı. Daha da önemlisi Microsoft, kendi sağladığı SMS ve telefonla kimlik doğrulama hizmetini 1 Şubat 2027'den itibaren büyük ölçüde sona erdireceğini açıkladı. Microsoft bunun nedenini oldukça açık ifade ediyor: SMS ve telefon artık yeterince güvenli kabul edilmiyor ve şirket kullanıcıları kimlik avına karşı daha dayanıklı yöntemlere geçirmek istiyor. Microsoft'un attığı bu adım aslında yıllardır devam eden büyük bir dönüşümün son adımlarından biri.
Google, kişisel hesaplarda passkey kullanımını daha 2023'de varsayılan seçenek haline getirmeye başlamıştı. Apple da iPhone, iPad ve Mac'lerde passkey'i işletim sisteminin bir parçası haline getirdi. Bugün Face ID veya Touch ID kullanarak birçok siteye şifre girmeden giriş yapmak mümkün.
Yani farkında olmadan şifresiz bir dünyaya çoktan girmiş olabiliriz.
Peki passkey nedir?
İsmi biraz teknik olsa da kullanım şekli son derece basit. Bir siteye girdiğinizi düşünün. Bugün çoğunlukla kullanıcı adınızı ve şifrenizi giriyorsunuz. Belki ardından telefonunuza bir kod geliyor. Onu da giriyorsunuz.
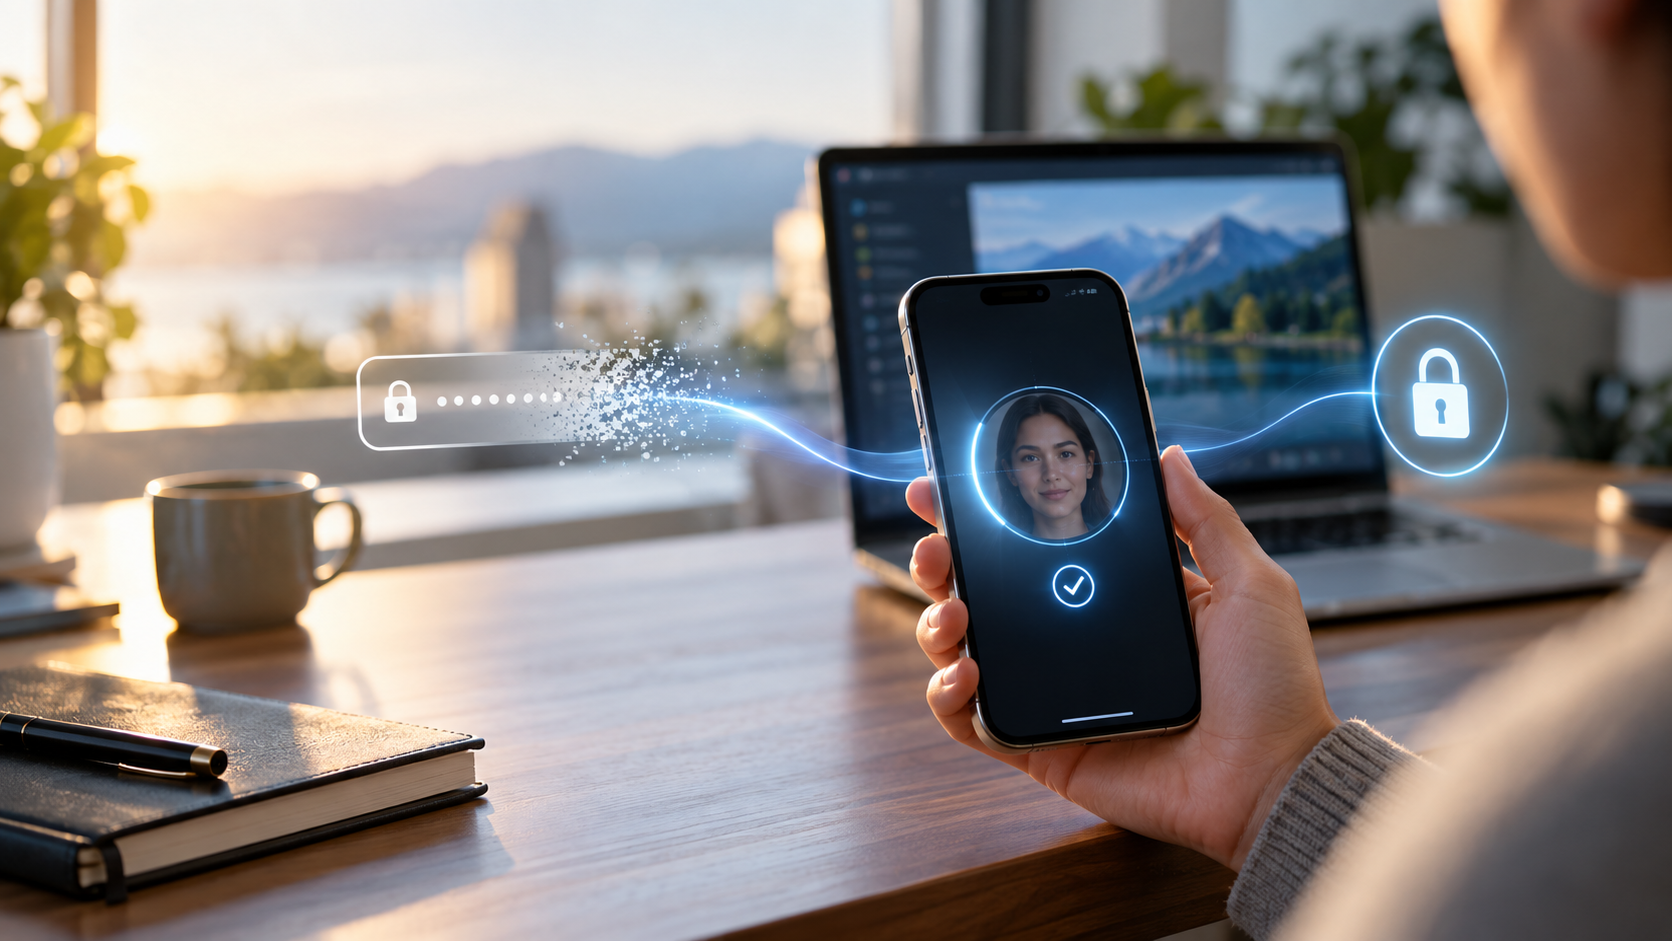
Passkey kullandığınızda ise telefonunuz size şunu soruyor: “Face ID ile giriş yapmak ister misiniz?” Yüzünüzü gösteriyorsunuz ve siteye ya da uygulamaya giriyorsunuz.
Şifre yok. SMS kodu yok. Hatırlamanız gereken hiçbir şey yok.
İşin arka planında ise önemli bir fark var. Şifre kullanırken sizin ve internet sitesinin bildiği ortak bir sır var: şifreniz. Passkey'de ise böyle ortak bir sır yok. Cihazınız birbirine bağlı iki dijital anahtar oluşturuyor. Bunlardan biri internet sitesinde tutulurken diğeri cihazınızdan çıkmıyor. Giriş yapmak istediğinizde telefonunuz, yüzünüzü, parmak izinizi veya cihaz PIN'inizi kullanarak gerçekten siz olduğunuzu doğruluyor ve içerideki anahtarı kullanıyor. Yüzünüzün görüntüsü Google'a, Microsoft'a veya giriş yaptığınız internet sitesine gönderilmiyor. Örneğin Google biyometrik verinin cihazda kaldığını açıkça belirtiyor.
Tüm bu teknik ayrıntılardan daha önemli olan sonuç ortada çalınabilecek bir şifre kalmaması. “Şifrenizi girin” diyen sahte siteler de işe yaramıyor. Passkey'lerin en önemli avantajlarından biri burada ortaya çıkıyor.
Bugün siber suçlarda kullanılan en etkili yöntemlerinden biri son derece basit. Size bankanızdan, Microsoft'tan veya Google'dan gelmiş gibi görünen bir e-posta gönderiliyor. Linke tıklıyorsunuz. Karşınıza orijinaline neredeyse birebir benzeyen bir giriş sayfası çıkıyor. Kullanıcı adınızı ve şifrenizi yazıyorsunuz. Ve şifrenizi doğrudan saldırgana vermiş oluyorsunuz.
Passkey sistemi ise oluşturulduğu siteyle eşleşerek çalışıyor. Bankanız için oluşturulan anahtar bankanızı taklit eden sahte bir sitede çalışmıyor. Apple da passkey'lerin bu özelliği sayesinde kimlik avına karşı doğal olarak dayanıklı olduğunu belirtiyor.
Bugünkü güvenlik sistemi büyük ölçüde kullanıcının dikkatli olmasına dayanıyor.
“Bu link gerçek mi?”
“Domain doğru mu?”
“Bu e-posta gerçekten bankadan mı geldi?”
Passkey'de güvenliğin daha büyük bölümü teknolojinin kendisine bırakılıyor. İyi güvenlik teknolojisinin belki de en önemli özelliği tam olarak bu olmalı: Kullanıcının sürekli bir siber güvenlik uzmanı gibi davranmasını gerektirmemesi.
Beş milyar passkey kullanımda
Bu nedenle passkey artık yalnızca Apple, Google ve Microsoft'un geleceğe yönelik deneyi değil. FIDO Alliance'ın Mayıs 2026'da yayımladığı araştırmaya göre dünya çapında yaklaşık 5 milyar passkey aktif olarak kullanılıyor. Araştırmaya katılan tüketicilerin yüzde 75'i en az bir hesabında passkey'i etkinleştirmiş durumda. Büyük kuruluşların yüzde 68'i ise çalışanlarının girişlerinde passkey'i ya halihazırda kullanıyor ya da kullanıma alma sürecinde.
Bu rakamlar önemli. Çünkü teknoloji dünyasında bazı standartların başarılı olabilmesi için rakip şirketlerin aynı konuda anlaşması gerekiyor. Apple başka, Google başka, Microsoft başka bir sistem kullansaydı şifrelerin ortadan kalkması çok zor olurdu. Passkey'lerin arkasındaki FIDO standardının en önemli tarafı, teknoloji şirketlerinin ortak bir sistem üzerinde uzlaşmış olması.
Telefonumu kaybedersem ne olacak?
Muhtemelen insanların aklına gelen ilk sorulardan biri bu. “Bütün anahtarlar telefondaysa telefonumu kaybettiğimde bütün hesaplarımı da mı kaybedeceğim?” Normal kullanımda hayır.
Passkey'ler Apple'da iCloud Keychain, Google'da Google Password Manager gibi sistemler üzerinden güvenli şekilde diğer cihazlarımıza aktarılabiliyor. Yeni telefon aldığımızda hesaplarımız geri gelebiliyor. Apple ayrıca passkey'lerin farklı şifre yöneticileri arasında güvenli biçimde taşınabilmesi için aktarım özelliklerini de destekliyor.
Elbette sistem kusursuz değil.
Hesap kurtarma süreçleri, eski cihazlar, şirket sistemleri ve passkey desteklemeyen internet siteleri nedeniyle bir süre daha şifrelerle birlikte yaşayacağız.
Ayrıca passkey siber saldırı problemini tamamen ortadan kaldırmıyor. Microsoft daha geçen hafta saldırganların “passkey'inizi güncellemeniz gerekiyor” diyerek kullanıcıları kandırdığı saldırılar tespit ettiğini açıkladı. Bu yöntemde saldırganlar passkey'i kırmıyor; kullanıcıyı başka bir işlemi onaylamaya ikna ederek hesabı ele geçirmeye çalışıyor.
Yani teknoloji geliştikçe dolandırıcılık yöntemleri de gelişiyor. Ama önemli bir saldırı alanı ortadan kalkıyor: Şifrenin kendisi.
Şifreyi özleyecek miyiz?
Teknoloji tarihinde bazı şeylerin ne kadar kötü olduğunu ancak ortadan kalktıktan sonra fark ediyoruz.
Telefon rehberindeki yüzlerce numarayı ezberlemek bir zamanlar normaldi.
Arabaya binmeden önce haritadan yol çalışmak normaldi.
Fotoğraf çekip nasıl çıktığını görmek için filmi tab ettirmek normaldi.
Bugün de onlarca şifre hatırlamaya, “Şifremi unuttum” bağlantısına tıklamaya ve telefonumuza gelen altı haneli kodları başka bir ekrana yazmaya alışmış durumdayız. Belki birkaç yıl sonra bu da aynı derecede eski görünecek.
Muhtemelen şifreler bir gecede ortadan kalkmayacak. Yıllarca bazı eski sistemlerde yaşamaya devam edecekler. Fakat yön artık oldukça belirgin. Google şifre yerine passkey'i öne çıkarıyor. Apple bunu işletim sisteminin içine yerleştirmiş durumda. Microsoft passkey'i kurumsal dünyada standart hale getirirken SMS tabanlı doğrulamadan uzaklaşıyor. Ve şimdiden milyarlarca passkey kullanılıyor.
Yaklaşık 40 yıldır internetin kapısına geldiğimizde aynı şeyi yapıyoruz: Kullanıcı adı. Şifre. Giriş. İnternetin belki de en eski alışkanlıklarından biri sonunda değişiyor. Gelecekte dijital dünyaya girerken bir şey hatırlamamız gerekmeyebilir. Yanımızda bulunan cihaz ve o cihazın gerçekten bize ait olduğunu kanıtlayan yüzümüz veya parmak izimiz yeterli olabilir.
Ve sanırım şifrelerin sonuyla ilgili en güzel şey:
Bir daha hiçbirimiz “Şifrem neydi?” diye düşünmek zorunda kalmayacağız.
Mustafa İÇİL